WordPressは時代遅れ?AIで運用できるEmDashへ移行すべきか気になる方へ

「PHPで動くWordPressは危険だから、もうEmDashに移行した方がいい」。SNSでこうした話を見て、今のサイトを使い続けて大丈夫なのかと不安を感じている方もいると思います。
私自身、CodexなどのAIエージェントを使って社内ツールのコードを書き、Cloudflare上で動かしています。新しい作り方の便利さは感じていますし、AIを使い慣れている人には、選択肢として十分にありだと思っています。
ただ、企業のサイトまで一律に乗り換えるべきかというと、そうは考えていません。誰が更新するのか、担当者がいなくなっても引き継げるのか、障害のときに誰が復旧できるのか。サイトができた後の運用まで含めると、WordPressを続けた方がよい場面は多いからです。
今回は、WordPressとEmDashの違いを入り口に、PHPの脆弱性、保守会社の選び方、Studioなどのサービスを使う場合の判断まで整理します。CMSの新しさだけでなく、自社が守り、使い続けられるかという視点で考えてみてください。
音声で聴きたい方は、YouTube版もご覧ください。
WordPressからEmDashへ移行すべきかは、運用する人による
WordPressからEmDashへ移行すべきかという問いへの私の答えは、「人による」です。
個人でサイトを運営していて、Claude CodeやCodexを日常的に使いこなしている。作ったものの構造も整理でき、何かあれば自分で調べて直せる。そういう方が、AIエージェントと相性のよいCMSや開発環境を使うのは、良い選択だと思います。
一方、会社のサイトでは、作れる人と使う人が同じとは限りません。記事を入れる人や承認する人、保守する人、後から引き継ぐ人がいます。全員が毎日新しいAIツールを追いかけ、コードを見ながら運用できるわけでもありません。
企業のサイトでは、まだWordPressの方が良い場面が多いのではないか、というのが私の考えです。
これは、規模が大きければ必ずWordPress、小さければ必ずEmDashという区分ではありません。小さな会社でも運用する時間がなければ難しいですし、大きな会社でも適切な開発・運用体制があれば新しい方法を選べます。
EmDashは何が違うのか。AIで作る便利さと、CMSの機能を分けて考える
EmDashの仕組みと、AIエージェントでサイトを作る便利さを分けて見ておくと、自社に合う運用を考えやすくなります。
日本語で依頼しながらサイトを作れる便利さがある
WordPressでは、管理画面で記事を書き、テーマやプラグイン、ブロックなどを組み合わせてサイトを運用します。用意された仕組みの範囲で作るなら扱いやすい一方、その範囲にないデザインや動きを実現しようとすると、専門的な調整が必要になることもあります。
AIエージェントを使ってコードを書く方法では、「ここをこうしたい」と日本語で伝えながら、作りたいものへ近づけていけます。普段からその方法に慣れている人にとっては、管理画面の操作を一つずつ探すより直感的な場合があります。
EmDashは、Cloudflareが開発を進める、Astro向けのオープンソースCMS1です。Cloudflare上の構成では、Workersでサイトを動かし、D1でコンテンツ、R2でメディアを扱います。AIツールからコンテンツを編集するMCPサーバーを備え、AIコーディングツール向けの指示やスキルも用意されています。
ただし、EmDashにも管理画面やプラグインの仕組みがあります。「WordPressには管理画面があり、EmDashにはなく、AIだけで動かす」という単純な違いではありません。AIとの連携や開発の仕方、実行環境を含めて、どんな運用に向いているかを見る必要があります。
私もCloudflareで動かすツールを使っているが、EmDashと同じ話ではない
私も、社内で使っているツールの中に、ローカルでコードを書き、Cloudflareへ反映して動かしているものがあります。Codexへ変更を依頼し、コードの変更をサイトへ反映する形です。表示するためにWordPressを使っているわけではありません。
こうしたやり方には便利さがありますし、新しい作り方を否定したいわけではありません。ただ、「Cloudflareを使う」「AIでコードを書く」「EmDashを使う」は、それぞれ別の話です。私のツールの運用経験を、そのままEmDashを企業へ導入した実績として語るつもりもありません。
自分で触るツールを素早く作ることと、会社の公式サイトを複数人で長く運用することでは、確認する条件が違います。その違いを抜きにして、「新しい方が楽だから、全部移行しましょう」とはおすすめできないのです。
作る速さより、担当者がいなくなった後に引き継げるかを見たい
引き継ぎで困らないために、制作担当者以外の人もサイトの構造と更新手順をたどれるかを確かめたいところです。
「AIしか構造を把握していない」状態を作らない
私が企業のサイトで気になるのは、引き継ぎです。
作った本人しか触らないのであれば、その人のPCとAIとのやり取りで運用できるかもしれません。では、その担当者が長期間対応できなくなったり、会社を離れたりしたら、ほかの人が運用を引き継げますか。もっと極端にいえば、作った本人が万一亡くなってしまっても、会社として更新や復旧を続けられるでしょうか。私は、その状況まで含めて引き継げるかを考えたいのです。
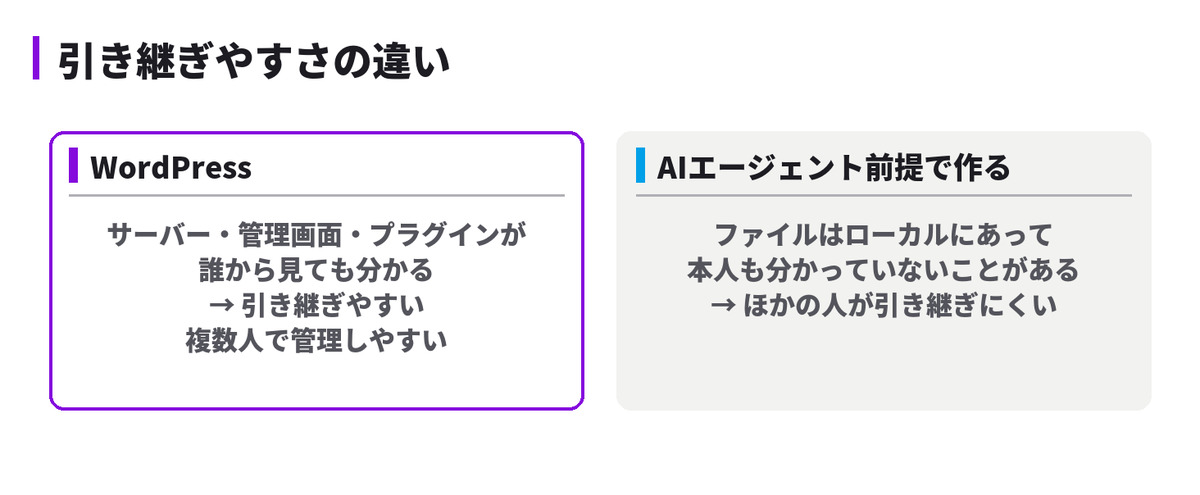
WordPressなら、どのサーバーで動いているか、どの管理画面を使うか、どのテーマやプラグインが入っているかを、共通の仕組みの中で確認できます。もちろん、WordPressでも独自の改修を重ね、情報を残さなければ引き継ぎは難しくなります。それでも、扱った経験のある人を見つけやすく、共通の管理画面から把握できる範囲があるのは利点です。
一方、AIに作りたいことを次々と依頼し、ファイルがローカルに増えていくやり方では、何がどこにあり、どう公開されているのかを、本人も説明できなくなることがあります。「とりあえず動いているけれど、分かっているのはAIだけ」という状態です。
AIエージェントで作る場合も、構造を整理せずに進めてしまうと、ほかの人へ引き継ぐのが難しくなります。
これは、EmDashそのものが引き継げない、という意味ではありません。コードや設定、運用手順を共有できる形で管理すれば、新しい環境でも引き継ぎはできます。問題は、AIで動くものを作れたことで、運用の整理まで終わったと考えてしまうことです。
見た目ができた後に、メンテナンスの負担が出てくる
AIは、依頼されたゴールに向けて、見た目がそれらしいものを作ってくれます。ただ、「これも追加して」「ここも変えて」と続けるだけでは、継ぎはぎになっている可能性もあります。
どの言語を使い、どのファイルが何を担当し、どこを変更するとどこに影響するのか。そこが整理されていないと、後から不具合を直したり、機能を追加したりする際に負担が出ます。
この領域は、開発の専門家の方が詳しいところです。見た目を作るだけでなく、将来も直しやすい構造にすることに、専門性があります。AIを使う場合でも、その観点が不要になるわけではありません。
導入を考えるなら、少なくとも、コードと素材の保存場所、公開の手順、設定の管理、戻し方を、別の人がたどれる状態にしたいところです。担当者がその場にいないと更新できないのであれば、会社の運用としては弱さが残ります。
WordPressでも、AIを使った更新や入稿はできる
「AIを使うためには、WordPressをやめなければならない」というわけでもありません。
WordPressにもREST APIがあり、AIとの連携ではAbilities APIやMCP Adapterといった仕組み2が整えられています。何を実行できるかは、そのサイトに用意された機能と権限によりますが、WordPressとAIは両立します。
管理画面をコンピューターユースで操作する方法もあります。アネマでも、自社のサイトでは記事の入稿をAIエージェントへ任せる実験をしています。人が画面で行う作業の一部を、AIへ任せることは可能です。
ただし、操作ミスがあれば本番サイトに影響します。私が動画で紹介したのは、まずアネマ社内で試している経験です。お客様のサイトへ同じように無条件で適用している、という話ではありません。
今のWordPressに運用上の問題がなく、AIを使いたいという理由だけでCMSを全面的に変えるのであれば、先に既存環境で何を任せられるかを確認してもよいと思います。移行には、記事や画像、URL、フォーム、計測など、引き継ぐものがあるからです。
AIに任せる作業と、人が持つべき経験や判断の違いは、「AIエージェントでSEOは全自動化できる?人間に残る役割はあるのか」でも整理しています。
PHPの脆弱性は深刻。ただし「WordPress全部が同じ条件で危険」ではない
今回のPHPの問題で対応が必要だった条件と、別の技術へ移ることで解消できる範囲を、分けて整理します。
2026年10月の問題は、該当するPHP環境への対応が必要だった
WordPressへの不安が広がった背景には、PHPの脆弱性の問題があります。WordPressはPHPを基盤として動いていますが、PHPを使っているのはWordPressだけではありません。
2026年10月に公表されたPHPの脆弱性では、IPAも注意喚起3を行いました。該当する環境では、外部からコードを実行されるおそれがある深刻な問題です。
該当するPHPのバージョンや構成では、外部からコードを実行されるおそれがあります。
ここで「PHPで動いていれば、どのサイトも同じように乗っ取られる」と捉えないことが大切です。実際に影響するかは、使っているバージョンや構成によります。WordPress本体だけを更新したかどうかでも、サーバー側のPHPへの対応は判断できません。
アネマでも、保守担当者が対応の確認に追われました。レンタルサーバーを使っている場合は、提供会社側がPHPへ修正を適用することもあります。一方、VPSや自社で構築した環境なら、自分たちの管理範囲で対応する必要があります。
同じサーバー会社でも、契約しているサービスによって管理の範囲は違います。「有名なレンタルサーバーだから大丈夫」「一晩待てば直る」と決めず、自分の契約と対象環境への対応状況を確認してください。
まず、必要な修正パッチが自社の環境へ適用されているかを、管理者やサーバー会社に確認してほしいと思います。
PHPをやめても、脆弱性そのものがなくなるわけではない
EmDashはPHPを使うCMSではないため、PHPに固有の今回の問題を、そのまま同じ形で受けるわけではありません。そこには技術的な違いがあります。
ただ、PHPを使わなければ、今後ずっと脆弱性が見つからないわけでもありません。CMSだけでなく、実行環境やライブラリ、連携サービスなども含めて、更新や対応が必要になります。
ある言語の問題が話題になったから、別の言語へ移れば安全になる。そう考えてしまうと、次の問題が見つかったときに、また同じ判断を繰り返すことになります。
怖いのは、サイトを放置し、自社が気づかないまま悪用されること
サイトが表示できていると、何も問題がないように感じるかもしれません。でも、表示されていることと、安全に管理されていることは違います。
更新を放置したサイトが乗っ取られ、自社のサイトを犯罪に使われてしまうこともあります。
ある日、自社のサイトを開いたら、別のサイトへ転送される。知らないファイルが置かれ、訪問する人を危険な場所へ誘導する。そうした状態になれば、自社の集客が止まるだけでなく、訪れた人にも影響します。
自社も被害を受けているのに、知らない間にほかの人へ被害を広げる側になっていることもあり得ます。
私が大学生の頃、妹のインターン先のサイトがハッキングされ、復旧を手伝ったことがあります。そのときは、サーバー内の権限が書き換えられ、見覚えのないファイルもたくさん置かれていて、直すのが大変でした。
一つのサイトだけを見て、表示を元に戻せば終わるとは限りません。ほかのサイトと同じ権限の範囲に置かれていれば、被害が広がる可能性もあります。保守を依頼する場合も、他社サイトとの分離がどのようになっているかを確認した方がよいと思います。
これは、物理的に同じサーバーを使っているだけで必ず全部被害に遭う、という意味ではありません。権限や実行環境をどう分離しているかが重要です。アネマでも、お客様のサイトを分けて管理することを意識しています。
保守をしない理由が「更新するとエラーが出るから」になっていないか
更新による不具合への不安はありますが、放置する前に、何が止まりそうで、どう直せるのかを整理する必要があります。
古いPHPを新しくすると、フォームなどに不具合が出る場合がある
開発会社の方と話した際、PHPの問題を受けて保守を提案しても、古いバージョンのままでよいと断る会社もあったと聞きました。
その気持ちが、まったく分からないわけではありません。古いPHPを急に新しくすると、既存のコードとの互換性の問題から、フォームが送信できなくなったり、ページにエラーが出たりすることがあります。その修正には時間も費用もかかります。
でも、エラーを直すのが大変だからといって、脆弱性を残してよいことにはなりません。すぐに攻撃されないかもしれませんが、問題を抱えたまま運営している状態です。
必要なのは、放置することでも、確認せずに本番の設定を変えることでもありません。影響を確認し、バックアップと復旧手順を用意し、更新後にフォームや主要ページが動くかまで確かめることです。自社で判断できなければ、保守を担当する人へ早めに相談してください。
PHPだけでなく、WordPress本体やテーマ、プラグインも見る
PHPへの対応が済んでも、ほかの更新を全部放置してよいわけではありません。WordPress本体やテーマ、プラグインにも、それぞれ対応すべき問題が見つかります。
「テーマを買ったときから、そのまま」「サイトを作った会社と連絡を取っていない」「プラグインはよく分からないので触らない」。その状態が続いているなら、今、誰が何を管理しているのかを確認したいところです。
問題が見つかった部品の名前を知っているだけでも不十分です。自社で使っているか、対象バージョンなのか、更新した後も必要な機能が動くのか。そこまでが運用保守です。
保守会社には、料金より先に「実際に何をするか」を確認する
運用保守の費用を払っていても、実際にはほとんど何もしてもらえていない、という話を聞くことがあります。それでは依頼している意味がありません。
一方、必要な情報を追い、影響を調べ、対応してくれる会社であれば、頼む価値は大きいと思います。自分で毎日情報を調べ、使っているプラグインの問題を確かめるのは、時間がかかるからです。
問題は、経営者にはほかにやるべきことがあり、毎日セキュリティ情報を追って対応する時間を取れない場合が多いことです。
時間がないまま「面倒くさい」で放置してしまう状態は、特に危ないと感じます。
依頼先を確認するときは、「保守に入っていますか」だけでなく、何を対象に、誰が、どこまで対応する契約なのかを確認してみてください。
- WordPress本体やテーマ、プラグイン、PHPのうち、何を管理しているか。
- 脆弱性が公表されたとき、影響を調べて対応する担当者は誰か。
- 更新後、フォームや主要ページの動作まで確認するか。
- バックアップはどこにあり、障害時は誰が復旧できるか。
- 担当会社を変えるとき、必要な情報やデータを引き継げるか。
アネマへ頼んでいただいてもよいですし、ほかの会社でも、自社でも構いません。誰が担当するにせよ、必要な対応が進む状態にしておくことが大切です。
自社サイトの守備力を上げることを、意識していただきたいと思います。
制作会社との契約で、自社では更新できない場合
地方の会社から、制作会社との契約によって、自社ではサイトを更新できないという相談を受けたこともあります。更新のたびに、その制作会社へ費用を払わなければならない形です。
落ち着いてから、契約や管理の方法、今後の依頼先を見直す。契約の不満を理由に、必要な対応まで止めないことです。具体的な権利や変更の可否は契約ごとに異なるため、契約内容を確認しながら進める必要があります。
自社のサービス販売や広報、ブランドを支えるサイトには、お金では簡単に取り戻せない価値があります。
更新費用を惜しんで、その土台を失うことになっては本末転倒です。サイトを作る費用だけでなく、使い続けるための費用も考えておきたいところです。
保守の負担を持ちたくないなら、Studioやnoteなども選択肢になる
自社で管理する負担を減らせる一方、将来ほかの環境へ移れるかも含めて、サービスを選びたいところです。
サービス側が管理する範囲が広いことには価値がある
私自身、平日の夜も土日の朝も、セキュリティーが気になってXを見ていることがあります。そういう生活をしているから気付ける面はありますが、全員に同じ時間の使い方を求めたいわけではありません。保守を自分で持つか、サービス側へ任せるかは、こうした日々の負担まで含めて選んでよいと思います。
保守の負担を減らしたい方は、StudioやWix、noteのようにサービスとして提供される環境も検討できます。サーバー側の更新などを、自分で一つずつ実施する必要がない点には価値があります。
WordPressのように自分たちで管理する範囲を持つ方法と、サービス会社へ任せる方法では、自由度だけでなく、持つべき負担も違います。どちらが高度かではなく、自社で誰が対応できるかから選んだ方がよいと思います。
ただし、任せられるのはサービスの管理範囲です。自分たちのアカウントや権限、フォームで集める情報の管理や、必要な通知の確認まで不要になるわけではありません。
始めやすさだけでなく、やめるときの移行も見る
私がもう一つ確認したいのは、別の環境へ移りたくなったとき、何を取り出せるかです。
WordPressにはコンテンツを書き出す仕組みがあります。一方、Studioの公式ヘルプでは、デザインやページ情報、ソースコード、Studio CMSのデータをエクスポートする機能は提供していない4と案内されています。フォームの回答はCSVで取り出せますが、サイト全体を別の環境へそのまま移せるという意味ではありません。
始めるときに操作が簡単でも、後から移る際に、デザインや記事を改めて作る負担が出る場合があります。WordPressにも移行の手間はありますが、取り出せる範囲や移行先で再利用できるものは、選ぶ前に比べておきたいところです。
独自ドメインや必要なSEO設定、フォーム、費用も含め、自社が使いたい機能と照らし合わせてください。料金の安さだけでも、見た目の作りやすさだけでも、運用全体は判断できません。
サービスへ任せても、情報を持たせるリスクは残る
Studioでは、2026年9月30日から10月1日にかけての不正アクセスが確認され、保存されていた情報が外部から取得できる状態になっていたと公表5されました。該当の経路は10月14日までに塞がれたと説明されています。
公式案内では、第三者が実際に取得した事実は確認できていない一方、取得されたものとみなして対応を進めるとされています。「利用した全サイトで、同じ個人情報の流出が確認された」という意味ではありません。対象になる情報や必要な対応は、利用していた機能や個別案内によって確認する必要があります。
私も、支援先でこの件に関する対応を手伝うことがありました。自社でサーバーを管理しなくてよいことと、サービス側の問題から影響を受けないことは、同じではないと感じます。
ここから「だからStudioはやめるべき」「WordPressなら必ず先に気づける」と決めるつもりはありません。自社で管理する方式にも、サービス会社へ任せる方式にも、それぞれリスクと負担があります。
私が最近意識しているのは、使う必要のない個人情報を、CMSやMAツールへ長く残さないことです。必要な情報がある場合は、利用目的や契約、法令上の保存義務などを確認したうえで、保存範囲と期間を決める。残さなくてよいものまで、何となく溜め続けないようにしたいと思っています。
サービスを選ぶ話と、そこで何を保有するかの話を、両方考える必要があります。管理を任せたから終わり、にはしない方がよいと思います。
バックアップは、サイトを戻せる形で複数の場所に持つ
対策していても、障害や不正アクセスが起こる可能性はあります。そこで大切なのが、バックアップです。
WordPressなら、サーバー側やバックアップ用プラグインで保存する方法があります。コンテンツのエクスポートを手元へ持つことも役立ちますが、記事の書き出しだけでは、データベースや画像、テーマ、設定などを含むサイト全体の復旧用バックアップ6とは異なります。どこまで復旧できるバックアップなのかを確認してください。
私がAIエージェントを使って運用しているツールでは、ローカルだけでなく、Googleドライブや別のPCなど、複数の場所に保存するようにしています。保存する頻度を決め、自動でバックアップを作り、失敗したときには通知が来るようにする考え方です。
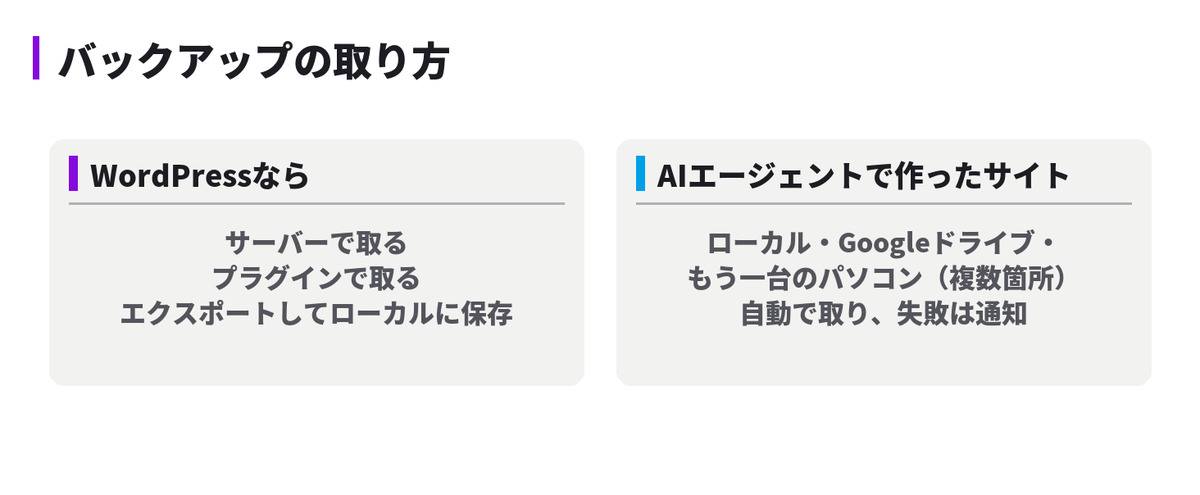
大切なのは、「バックアップの設定があります」で終わらないことです。処理が失敗したときに気付けるか、担当者がいなくても保存先を探せるか、必要な時点へ戻せるかまで確認したいところです。
私自身、AIエージェントで公開するツールでは、バックアップが失敗したときにChatworkへ報告が来るようにしています。決めた頻度で保存するだけでなく、失敗に気付いて、その理由を調べられるようにしているのです。便利に作れるようになったからこそ、動かした後の確認も仕組みにしておく必要があります。
管理者のパスワードと、ログイン後の状態も守る
ここでは、パスワードの使い回しを避けることと、ログイン後のセッションを守ることの2つを考えます。
パスワードを使い回さず、重要なアカウントから見直す
サイトの保守とあわせて、管理する人のアカウントも確認してほしいと思います。
サイトのIDやパスワードを、ほかのサービスと使い回すのは非常に危険です。
一つのサービスで情報が漏れたとき、同じ組み合わせで別のサービスへログインを試される可能性があります。覚えきれないのであれば、1Passwordなどのパスワード管理ツールを使い、サービスごとに異なるパスワードを作る方法があります。
私も、昔はパスワードを使い回していました。仕事のものは管理していても、学生時代に登録した古いサービスなどが残っていたため、少しずつ点検して管理ツールへ登録し直していました。地味で時間のかかる作業ですが、やる価値はあります。
特に、メールやGoogle、Appleなど、ほかのサービスの復旧や認証につながるアカウントは重要です。私は、重要なアカウントに物理的なセキュリティキーも導入しています。
Googleも、パスキーやセキュリティキーはフィッシングへの強い保護を提供する7と案内しています。利用できる方法を確認し、パスワードだけに頼らない認証を設定したいところです。SMS認証も未設定のままより役立ちますが、利用できるなら、より強い方法を検討してください。
2段階認証を設定したら、何をしても安全になるわけではない
ログインすると、しばらくパスワードを入れ直さずに使えることがあります。サービスは、そのログイン済みの状態をセッションとして扱っています。
攻撃の中には、パスワードだけでなく、そのセッションに関わる情報を狙うもの8もあります。認証を強くしていても、端末やログイン後の状態を守ることは別に必要です。
私自身、検索結果に出てきたからといって、何でもそのまま開かないようになりました。広告を含め、リンク先のドメインが意図したものかを確認しています。
私はレアな観葉植物が好きなのですが、画像検索から、植物の写真を使った偽サイトにたどり着きそうになったこともあります。商品が欲しいと思っているときほど、写真や価格へ目が行き、サイト自体を確かめる意識が薄くなりやすいと感じました。
そのときは、使っていたセキュリティ製品の警告で気づけました。ただ、ソフトを入れていれば、すべての偽サイトを見つけられるわけではありません。警告を無視せず、ログインやカード情報の入力を求められたら、いったん立ち止まって確かめることが大切です。
私が保守を強く意識している背景には、AIがコードを書く側だけでなく、コードの問題点を探す側にも使われるようになったことがあります。GoogleのProject ZeroとDeepMindも、AIエージェントがSQLiteの脆弱性を見つけた事例9を公開しています。この事例では、ソフトウェアの公開前に問題が修正され、被害を防ぐことができました。防御のためにAIを使った例です。
一方で私は、問題点を探す作業のコストが下がれば、悪用する側もそれを利用し得ると考えています。AIで便利に作れるようになったことと、公開した後に安全に放置できることは別です。作りやすくなったからこそ、その後に守る仕組みを省きたくありません。
CMSを変える前に、「誰が守り、誰が引き継ぐか」を決める
保守を適切に続けられるのであれば、WordPressを使い続ける選択でよいと私は考えています。
SNSで「古い」「オワコン」と言われているからといって、焦って移行する必要はありません。個人や小規模の組織で、関係する人がAIを使い慣れていて、構造や運用を整理できるなら、EmDashなどの新しい選択肢を試すのは良いと思います。
一方、複数人で更新し、担当者の交代もあり、日々の技術的な変化を追う時間も限られているなら、引き継ぎやすい仕組みと保守の体制を優先した方がよい場合があります。保守を自社で持ちたくないなら、サービスへ任せる範囲の広い環境を検討する方法もあります。
私が一番お伝えしたいのは、WordPressを使っていること自体ではなく、運用保守を適切に行っていないことが問題だということです。
まずは、使っている環境と管理者、必要な更新への対応状況、バックアップの保存先を確かめてみてください。それが分からないままCMSを変えても、別の場所で同じ問題を抱えることになります。
アネマでは、サイトの運用保守やリニューアルの相談も受けています。今のWordPressをどう守るか、別の仕組みが自社に合うかを含め、運用する人と体制に合わせて整理します。
SEOやAI検索、WEBサイト運用の変化については、ニュースレターでも情報をお届けしています。
Footnotes
- Cloudflare Docs「EmDash」 ↩︎
- WordPress.org「MCP Adapter」 ↩︎
- IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」 ↩︎
- Studio Help「他のプラットフォームへ移行するため、Studioのサイトデータをエクスポートしたい」 ↩︎
- Studio「不正アクセスに関するご案内」 ↩︎
- WordPress Developer Resources「Backups」 ↩︎
- Google Account Help「Common questions with Advanced Protection Program」 ↩︎
- Google Online Security Blog「Improving the security of Chrome cookies on Windows」 ↩︎
- Google Project Zero「From Naptime to Big Sleep: Using Large Language Models To Catch Vulnerabilities In Real-World Code」 ↩︎
